¶ Integrações Seguras
CAPÍTULO 1
Fundamentos
Visão Geral
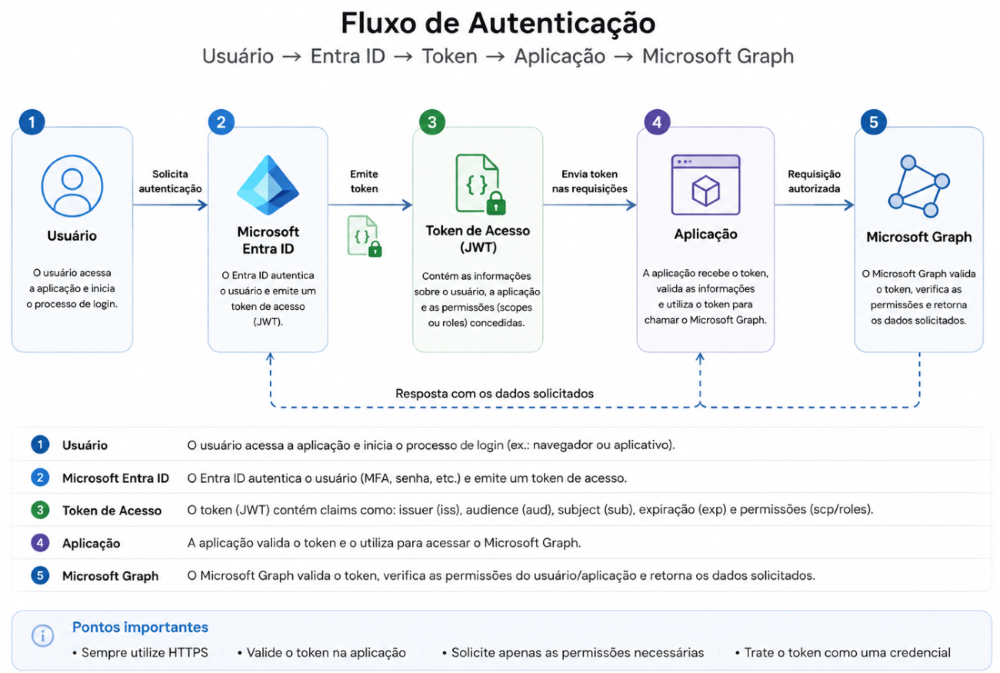
Antes da implementação de qualquer integração, as equipes devem compreender os principais componentes da plataforma Microsoft Identity.
Microsoft Entra ID
Responsável pelo gerenciamento de identidades, autenticação e emissão de tokens utilizados pelas aplicações.
Microsoft Graph
Interface utilizada para acesso a recursos e informações disponibilizadas pelos serviços Microsoft.
Registro de Aplicações
Representa a aplicação dentro do Microsoft Entra ID e define quais permissões poderão ser solicitadas durante seu funcionamento. A concessão dessas permissões depende do consentimento do usuário ou do administrador.
Princípio do Menor Privilégio
Toda integração deve ser planejada para utilizar o menor conjunto de permissões necessário para atender ao requisito de negócio.
CAPÍTULO 2
Boas Práticas para Desenvolvedores
Recomendações
Solicitar apenas os acessos necessários.
As permissões solicitadas devem possuir relação direta com os requisitos da aplicação.
Evitar solicitar acessos amplos apenas para simplificar o desenvolvimento.
Documentar os recursos utilizados.
Documentar:
- APIs utilizadas;
- Informações consultadas;
- Finalidade do acesso;
- Dados armazenados pela aplicação.
Utilizar bibliotecas oficiais
Sempre que possível, utilizar as bibliotecas oficiais disponibilizadas pela Microsoft para utenticação e integração com Microsoft Graph.
A adoção dessas bibliotecas reduz a complexidade da implementação e evita a criação de mecanismos próprios para autenticação e autorização.
Preferir acessos associados ao usuário
Sempre que possível, utilizar modelos nos quais o usuário autenticado realize o acesso aos seus próprios recursos.
Utilizar escopos específicos
Sempre que possível, solicitar escopos específicos em vez de permissões amplas, limitando o acesso apenas às funcionalidades necessárias.
Validar tokens recebidos
A aplicação deve validar a assinatura do token, seu emissor (Issuer), audiência (Audience), prazo de validade e demais informações necessárias para garantir sua autenticidade antes de aceitar qualquer requisição.
Nunca confiar apenas no cliente
Informações enviadas pela aplicação cliente não devem substituir a validação realizada pelo token recebido. Toda decisão de autorização deve ser baseada nas informações validadas do token.
Tratar tokens de forma segura
Access Tokens e Refresh Tokens representam credenciais de acesso e devem receber o mesmo nível de proteção aplicado às demais credenciais da aplicação.
Recomenda-se:
- evitar registro de tokens em logs;
- evitar exposição em mensagens de erro;
- evitar armazenamento desnecessário;
- limitar sua utilização ao contexto da operação que os requer.
Evitar armazenamento de credenciais
Segredos, chaves ou credenciais não devem ser armazenados em código-fonte ou arquivos de configuração acessíveis.
Sempre que a arquitetura permitir, recomenda-se priorizar mecanismos que reduzam a necessidade de gerenciamento direto de credenciais pela aplicação.
Minimizar o tratamento de dados
Consumir apenas os dados necessários para execução da funcionalidade implementada.
CAPÍTULO 3
Boas Práticas para Infraestrutura
Manter inventário das integrações
Toda integração deve possuir:
- finalidade definida;
- responsável técnico;
- sistema associado;
- documentação mínima.
Manter governança das aplicações registradas
Recomenda-se manter atualizadas as informações associadas às aplicações registradas utilizadas pelas integrações.
Boas práticas incluem:
- manutenção dos responsáveis pela aplicação;
- remoção de registros obsoletos ou sem uso conhecido;
- revisão periódica das permissões concedidas;
- revisão de URLs e pontos de retorno configurados pela aplicação.
Gerenciar o ciclo de vida das aplicações registradas
As aplicações registradas devem permanecer sob processo contínuo de governança durante todo o seu ciclo de vida.
Recomenda-se realizar revisões periódicas para identificar aplicações que não estejam mais atendendo a necessidades de negócio ou que apresentem informações desatualizadas.
Devem ser avaliados, entre outros, os seguintes critérios:
- aplicação sem uso conhecido por período superior a 180 dias;
- aplicação sem responsável técnico ou área de negócio definida;
- projeto associado encerrado;
- integração substituída por outra solução;
- documentação inexistente ou desatualizada;
- credenciais expiradas sem justificativa operacional;
- permissões concedidas sem necessidade de negócio identificada.
Quando identificadas situações dessa natureza, recomenda-se avaliar a revogação de permissões, desativação ou remoção da aplicação registrada, observando os impactos operacionais e os procedimentos internos de mudança da organização.
A manutenção periódica das aplicações registradas contribui para reduzir a superfície de exposição, fortalecer a governança das integrações e evitar o acúmulo de registros sem utilização ou sem responsável definido.
Revisar acessos periodicamente
Permissões devem ser reavaliadas periodicamente para identificar acessos que deixaram de ser necessários.
Priorizar mecanismos que reduzam o uso de segredos
Sempre que possível, utilizar mecanismos de autenticação que reduzam a necessidade de armazenamento de credenciais.
Quando suportado pela arquitetura da solução e quando a aplicação estiver hospedada em serviços Azure compatíveis, recomenda-se priorizar o uso de Managed Identity.
Avaliar o uso de credenciais federadas
Quando suportado pela arquitetura da solução, recomenda-se avaliar a utilização de credenciais federadas para autenticação de aplicações.
Esse modelo permite estabelecer uma relação de confiança entre o Microsoft Entra ID e provedores externos de identidade, eliminando a necessidade de armazenamento de segredos compartilhados pela aplicação.
Credenciais federadas podem representar uma alternativa adequada em cenários de integração com plataformas de DevOps, ambientes Kubernetes, soluções multicloud e outras plataformas compatíveis com federação de identidade.
Entre seus principais benefícios estão:
- redução da dependência de credenciais permanentes;
- eliminação da necessidade de armazenamento de Client Secrets;
- redução do risco associado à exposição de credenciais;
- simplificação dos processos de rotação e gerenciamento de segredos.
Sempre que tecnicamente viável, recomenda-se avaliar credenciais federadas antes da adoção de Client Secrets.
Selecionar adequadamente o método de autenticação da aplicação
A escolha do método de autenticação da aplicação deve considerar o risco associado ao armazenamento, gerenciamento e eventual comprometimento das credenciais utilizadas.
Sempre que possível, recomenda-se priorizar mecanismos que reduzam ou eliminem a necessidade de armazenamento de credenciais pela aplicação.
Em ambientes Azure compatíveis, recomenda-se priorizar o uso de Managed Identity. Quando esta alternativa não estiver disponível, recomenda-se avaliar a utilização de certificados emitidos e gerenciados pela infraestrutura corporativa antes da adoção de segredos compartilhados (Client Secrets).
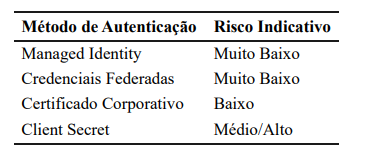
A tabela abaixo apresenta uma classificação indicativa de risco dos principais mecanismos de autenticação utilizados em integrações com Microsoft Entra ID.
Observações:
- Managed Identity: elimina a necessidade de armazenamento de credenciais pela aplicação e deve ser priorizada sempre que suportada pela arquitetura da solução.
- Credenciais Federadas: permitem autenticação sem armazenamento de segredos compartilhados, utilizando relações de confiança entre o Microsoft Entra ID e provedores de identidade externos compatíveis.
- Certificado Corporativo: refere-se a certificados emitidos e gerenciados pela infraestrutura da organização, permitindo maior controle sobre validade, renovação e proteção das chaves privadas.
- Client Secret: exige armazenamento seguro da credencial e apresenta maior risco de exposição acidental em código-fonte, arquivos de configuração, pipelines de implantação ou mecanismos inadequados de gestão de segredos.
Preferir certificados para autenticação de aplicações
Em cenários que utilizam autenticação baseada em credenciais da aplicação, recomenda-se avaliar o uso de certificados como alternativa aos segredos estáticos.
Restringir o acesso de aplicações ao Exchange Online
Quando houver necessidade de integração com Exchange Online utilizando permissões de aplicação, recomenda-se avaliar mecanismos que permitam restringir o acesso da aplicação apenas aos recursos efetivamente necessários.
Sempre que aplicável, recomenda-se avaliar a utilização do recurso Exchange Online RBAC for Applications, que possibilita limitar o acesso da aplicação a conjuntos específicos de caixas postais e recursos do Exchange Online.
Essa abordagem reduz a necessidade de conceder acesso amplo a todas as caixas postais da organização por meio das permissões atribuídas ao registro da aplicação, contribuindo para a aplicação do princípio do menor privilégio e para a redução do impacto potencial decorrente de uso indevido ou comprometimento da integração.
Realizar rotação periódica de credenciais
Segredos, certificados e demais credenciais utilizadas pelas integrações devem ser revisados e renovados periodicamente.
Definir prazos de validade e renovação de credenciais
As credenciais utilizadas pelas integrações devem possuir prazo de validade definido e processo de renovação controlado.
Antes de qualquer renovação, recomenda-se reavaliar a necessidade das permissões concedidas, os recursos acessados e os dados efetivamente tratados pela integração.
Como referência inicial, podem ser adotados os seguintes prazos:
Client Secrets
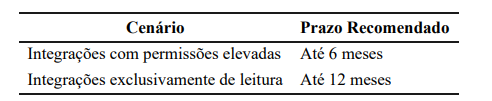
Exemplos de permissões elevadas:
- Directory.ReadWrite.All
- RoleManagement.ReadWrite.Directory
- Application.ReadWrite.All
- AppRoleAssignment.ReadWrite.All
- Group.ReadWrite.All
- Mail.ReadWrite
- Mail.Send
- Policy.ReadWrite.ConditionalAccess
Antes da renovação de um Client Secret, recomenda-se verificar:
- se as permissões concedidas continuam necessárias;
- se o escopo do acesso permanece adequado;
- se existem alternativas mais seguras, como Managed Identity ou certificados;
- se houve alteração no volume ou na sensibilidade dos dados tratados.
Certificados
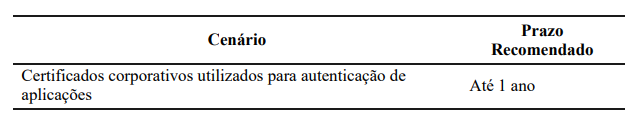
Antes da renovação do certificado, recomenda-se verificar:
- se as permissões concedidas continuam necessárias;
- se o escopo do acesso permanece adequado;
- se os controles de proteção da chave privada permanecem adequados;
- se houve alteração no volume ou na sensibilidade dos dados tratados.
Manter rastreabilidade
As alterações realizadas nas integrações devem permanecer registradas para fins de auditoria e investigação.
**
Monitorar alterações relevantes**
Devem ser monitoradas alterações relacionadas a:
- permissões;
- credenciais;
- aplicações registradas;
- configurações de acesso.
CAPÍTULO 4
Boas Práticas para Segurança
Recomendações
Validar a rastreabilidade
As solicitações de integrações devem possuir um mínimo de documentação para garantir a definição clara dos responsáveis (área e pessoas) pela integração, qual escopo dos acessos, datas de solicitação e números dos chamados abertos. A organização clara dessas informações facilita o retorno futuro ao projeto.
Avaliar a necessidade do acesso solicitado
Toda solicitação de permissão deve estar vinculada a um requisito de negócio claramente definido. Deve-se verificar se o acesso solicitado é realmente necessário para atender à funcionalidade pretendida e se existem alternativas menos privilegiadas.
Verificar aderência ao princípio do menor privilégio
A aplicação deve receber apenas os acessos estritamente necessários para sua finalidade. Sempre que possível, devem ser priorizadas permissões delegadas, escopos específicos e acessos restritos aos recursos efetivamente utilizados.
Avaliar impacto sobre dados pessoais
Considerar:
- tipo e sensibilidade dos dados acessados;
- volume de informações tratadas;
- finalidade do tratamento;
- período de retenção das informações;
- necessidade de compartilhamento com terceiros;
- requisitos legais e regulatórios aplicáveis;
- riscos decorrentes da correlação com outras fontes de dados.
Também deve ser observada a adoção de criptografia adequada, minimização de dados e registro de auditoria sem exposição de credenciais ou tokens.
Verificar exposição organizacional
Determinar se o acesso concedido será aplicado a todo o ambiente corporativo ou se pode ser restrito a recursos específicos. Sempre que suportado pelo serviço, devem ser priorizados mecanismos de escopo granular para reduzir a superfície de exposição.
Considerar riscos de longo prazo
A concessão de permissões deve considerar não apenas a funcionalidade atual, mas também os impactos decorrentes da evolução da solução. Novas funcionalidades ou ampliações de acesso devem ser submetidas a reavaliação de segurança, e as permissões concedidas devem ser revisadas periodicamente.
CAPÍTULO 5
Fluxos de Autenticação
Delegated Permissions
O usuário autenticado concede acesso aos seus próprios recursos. Este deve ser o modelo preferencial sempre que atender ao requisito de negócio.
É indicado para aplicações Web, APIs e aplicações desktop que atuam em nome do usuário autenticado.
Na avaliação desse modelo também devem ser considerados:
- perfil dos usuários autorizados;
- eventual utilização por contas privilegiadas;
- aplicação de controles de acesso condicional;
- restrições de acesso por grupos ou funções quando aplicável.
Application Permissions
A aplicação executa operações utilizando sua própria identidade, sem participação do usuário. Esse modelo deve ser adotado apenas quando houver necessidade operacional claramente justificada, como rotinas automatizadas, serviços em segundo plano ou integrações entre sistemas.
Recomenda-se:
- justificar a impossibilidade de utilização de permissões delegadas;
- documentar os recursos acessados;
- manter monitoramento e auditoria dos acessos;
- revisar periodicamente as permissões concedidas.
On-Behalf-Of
Permite que uma API utilize o contexto de autenticação do usuário para acessar outro serviço em seu nome. Esse fluxo evita que a aplicação solicite novas credenciais ao usuário e preserva as permissões originalmente concedidas.
Recomenda-se:
- validar integralmente os tokens recebidos;
- utilizar apenas permissões delegadas;
- proteger tokens contra exposição em logs, mensagens de erro ou clientes não autorizados;
- monitorar eventos de autenticação e falhas de validação.
Client Credentials
Fluxo utilizado para comunicação entre aplicações sem interação do usuário.
É recomendado para serviços automatizados, integrações entre sistemas e processos agendados, sempre observando o princípio do menor privilégio.
Para autenticação da aplicação, recomenda-se priorizar:
- Managed Identity;
- credenciais federadas;
- certificados;
- segredos compartilhados apenas quando não houver alternativa viável.
As credenciais utilizadas devem possuir proteção adequada, rotação periódica e monitoramento.
Complemento: Authorization Code com PKCE
Para aplicações que autenticam usuários e acessam APIs em seu nome, recomenda-se a utilização do fluxo Authorization Code com PKCE.
Boas práticas:
- utilizar bibliotecas oficiais da Microsoft;
- registrar URLs de redirecionamento específicas e controladas;
- utilizar HTTPS;
- validar parâmetros de segurança da autenticação;
- proteger o armazenamento de tokens;
- evitar registro de tokens e códigos de autorização em logs.
Novas implementações não devem utilizar o fluxo Implicit Grant.
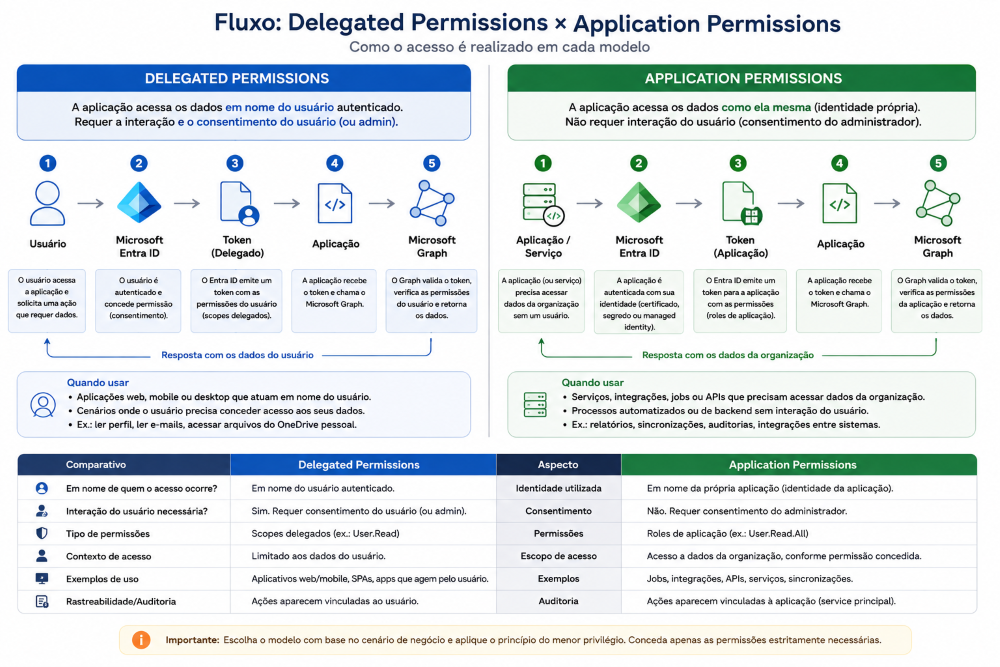
Delegated Permissions e Application Permissions, qual escolher?
Sempre que for tecnicamente possível, a adoção de Delegated Permissions deve ser priorizada, pois sua atuação é em nome do usuário e possuem menor superfície de ataque.
Comparação entre Delegated Permissions e Application Permissions
CAPÍTULO 6
Cenários de Risco e Considerações de Arquitetura
Cenário 1
A aplicação realmente precisa utilizar Microsoft Graph?
Avaliar:
- Existe outra fonte para obtenção da informação?
- O dado necessário já está disponível em outro sistema corporativo?
- O uso do Microsoft Graph está diretamente relacionado ao requisito de negócio?
- A integração está sendo adotada por necessidade funcional ou apenas por conveniência técnica?
Cenário 2
A aplicação precisa acessar todos os usuários?
Avaliar:
- O requisito depende de informações de todo o diretório corporativo?
- Os dados do usuário autenticado seriam suficientes?
- Existe necessidade real de acesso amplo a usuários e grupos?
- O volume de informações acessadas é compatível com a finalidade da aplicação?
Cenário 3
O acesso ocorrerá sem participação do usuário?
Avaliar:
- Existe necessidade operacional para execução automatizada?
- A rotina precisa executar em segundo plano?
- É possível utilizar um modelo baseado no usuário autenticado?
- O acesso solicitado está alinhado ao princípio do menor privilégio?
Cenário 4
Existe risco de coleta excessiva de dados?
Avaliar:
- Todos os dados retornados serão efetivamente utilizados?
- Existem atributos ou informações sendo coletados sem necessidade?
- O armazenamento das informações é realmente necessário?
- O tratamento dos dados está alinhado ao princípio da minimização de dados?
Cenário 5
Existe dependência de credenciais permanentes?
Avaliar:
- Há alternativa mais adequada para a solução?
- Existe possibilidade de utilização de Managed Identity?
- O uso de certificados atenderia melhor ao requisito?
- Existe estratégia definida para rotação periódica das credenciais utilizadas?
CAPÍTULO 7
Estudos de Caso
Caso 1 – API que consulta o perfil do usuário
História: Uma aplicação deseja exibir o nome e o e-mail do usuário autenticado.
Abordagem: Utilizar permissões delegadas e escopos mínimos.
Problema: Foi solicitada permissão para leitura de todo o diretório.
Correção: Solicitar apenas acesso ao perfil do usuário autenticado.
Caso 2 – API que consulta caixa de e-mail
História: Um sistema precisa ler mensagens da caixa de entrada do usuário.
Abordagem: Utilizar permissões delegadas apenas para o usuário autenticado.
Problema: Foi utilizada permissão de acesso a todas as caixas postais.
Correção: Restringir o acesso somente à caixa do usuário quando possível.
Caso 3 – Aplicação Web
História: Um portal corporativo autentica colaboradores para acesso interno.
Abordagem: Utilizar autenticação pelo Microsoft Entra ID.
Problema: A aplicação armazenava credenciais próprias dos usuários.
Correção: Delegar a autenticação ao Entra ID e eliminar o armazenamento de senhas.
CAPÍTULO 8
Categorias de Permissões que Exigem Atenção Adicional
Leitura de Diretório
Permissões que permitem acesso amplo a usuários, grupos, dispositivos ou estruturas organizacionais.
Exemplos:
- User.Read.All
- Group.Read.All
- Directory.Read.All
Alterações de Diretório
Permissões que permitem criação, alteração ou remoção de objetos corporativos.
Exemplos:
Directory.ReadWrite.All
Group.ReadWrite.All
User.EnableDisableAccount.All
User.ReadWrite.All
Administração de Aplicações
Permissões relacionadas à gestão de aplicações e identidades.
Exemplos:
- Application.ReadWrite.All
- AppRoleAssignment.ReadWrite.All
- Directory.AccessAsUser.All
Correio Eletrônico e Calendário
Permissões relacionadas a mensagens, agendas e informações pessoais.
Exemplos:
- Mail.Read
- Mail.ReadWrite
- Mail.Send
- Calendars.Read
- Calendars.ReadWrite
Arquivos e Documentos
Permissões relacionadas a arquivos corporativos e documentos compartilhados.
Exemplos:
- Files.Read
- Files.Read.All
- Files.ReadWrite.All
- Sites.Read.All
- Sites.ReadWrite.All
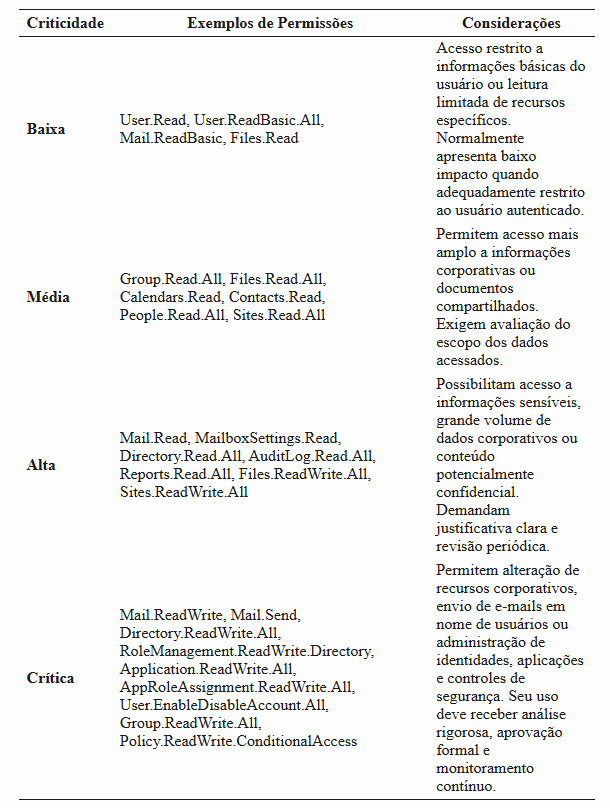
Classificação Indicativa de Criticidade das Permissões
A criticidade de uma permissão deve considerar não apenas sua descrição técnica, mas também o contexto da aplicação, o perfil dos usuários envolvidos, o volume de dados acessados e o potencial impacto em caso de comprometimento da integração.
A tabela abaixo apresenta uma classificação indicativa para apoiar análises iniciais de risco.
CAPÍTULO 9
Checklist
- A integração realmente é necessária?
- O menor privilégio foi aplicado?
- Foram solicitados apenas escopos específicos?
- Os tokens são corretamente validados?
- As credenciais estão protegidas?
- Existe responsável técnico definido?
- Existe estratégia de revisão periódica?
- A documentação da integração está atualizada?
REFERÊNCIAS TÉCNICAS
https://learn.microsoft.com/entra/
https://learn.microsoft.com/entra/identity-platform/
https://learn.microsoft.com/graph/